Blog

  • 2020 yılının en kötü parolaları belli oldu

    2020 yılının en kötü parolaları belli oldu

    En sık kullanılan parolalarla ilgili yıllık özetlere bakıldığında çoğunlukla güvenliğin değil, kolaylığın ön planda tutulduğu hemen dikkat çekiyor. Ancak bu durum dijital hesapların ve verilerin çalınma tehlikesiyle karşı karşıya bırakılmasını beraberinde getiriyor.

    Parola yönetim hizmetleri sunan Nordpass’ın global düzeyde gerçekleştirdiği araştırması da bu durumu doğruluyor. Siber güvenlik kuruluşu ESET’in paylaştığı bilgiye göre Nordpass, 2020 yılında internette en yaygın olarak kulanılan 200 parolayı açıkladı. Görülen o ki, kolay tahmin edilebilir çeşitli sayı kombinasyonları her zamanki gibi yine popüler.

    123456 birinci sırada

    En kötü on paroladan yedisi çeşitli sayı kombinasyonlarından oluşuyor. “123456” birinci sırada, “123456789” ise ikinci sırada yer alıyor. “12345678” ise beşinci sırada yer alıyor. Üçüncü sırada “picture1” ve dördüncü sırada da “password” kelimeleri geliyor.

    Bu parolalar bir saniyeden kısa sürede kırılabilir

    Basit parolaların oluşturduğu risk ise endişe verici: En yaygın beş parola 4,5 milyon kullanıcı tarafından kullanılıyor ve bu da 38 milyondan fazla veri ihlalini açıklıyor. Ayrıca “picture1” dışındaki tüm bu parolalar bir saniyeden kısa bir sürede kırılabilir.

    İşte yılın en kötü 10 parolası:

    1. 123456

    2. 123456789

    3. picture1

    4. password

    5. 12345678

    6. 111111

    7. 123123

    8. 12345

    9. 1234567890

    10. senha (Portekizce’de parola anlamına geliyor)

    Benim parolam da listede! Ne yapmalıyım?

    Listede yer alanlardan biri de sizin parolanız ise, hesaplarınızı güvende tutmak için derhal değiştirmelisiniz. Ayrı ayrı tüm online hesaplarınız için benzeri olmayan bir metin dizisi belirleyin; doğru oluşturursanız parolanızı kırmak oldukça zor hale gelir. Bunu yaparken geçmişte kullandığınız parolaları tekrar kullanmaktan kaçının.

  • Televizyonda HD film izleyener karbon emisyonlarını artırıyor

    Televizyonda HD film izleyener karbon emisyonlarını artırıyor

    Programların standart çözünürlükte (SD) izlenmesini öneren kuruluş, küçük ekranlarda kullanıcıların aradaki farkı göremeyebileceğini belirtti.

    Royal Society’nin raporunda platformlar ve düzenleyici kurumların çözünürlük kalitesini sınırlaması ve SD’nin varsayılan çözünürlük olması gerektiği çağrısı yapılıyor.

    Kuruluşa göre küresel emisyonlarda dijital teknolojinin payı yüzde 1,4 ile 5,9 arasında değişiyor.

    Royal Society’nin enerji tasarrufu için önerdiği bir başka yol da eğer izlenmiyorsa müziğe eşlik eden videoların kapatılması.

    Raporu kaleme alan bilim insanları bu tür basit adımlarla, müzik platformlarının karbon emisyonlarının yüzde beş oranında aşağı çekilebileceğini vurguladı.

    YouTube, serverlarını yenilenebilir enerjiyle çalıştırarak karbon emisyonlarını yüzde beş azalttığını açıklamıştı.

    Raporda ayrıca yeni cihaz üretiminin karbon emisyonlarını önemli oranda artırdığı belirtilerek tüketicilere mevcut telefonlarını daha uzun süre kullanmaları tavsiye ediliyor.

    Kuruluşa göre iki yılda bir değiştirilen telefonlarda üretim aşamasındaki karbon emisyonunun miktarı, bu telefonların ömrü boyunca oluşturacağı emisyonun yarısı kadar.

    Fakat tüketiciler telefonlarını iki değil dört yıl kullanırlarsa bu oran yarıya inecek.

    Royal Society, ikinci el telefon almanın ya da cihazları paylaşmanın da üretimden kaynaklanan emisyonların azaltılmasına yardımcı olacağına dikkat çekti.

    Kuruluş ayrıca ev ve iş yerlerinde kullanılan bilgisayarlarda bulut teknolojisinden yararlanılmasının karbon emisyonlarının azaltılmasına katkıda bulunacağını belirtti.

    Uzmanlara göre bu teknoloji daha etkin sunucu kullanımı sağlıyor. Bunun nedeni, sunucuların boştayken enerji harcamaması.

    Raporda teknoloji firmalarının şeffaf davranarak dijital ürün ve hizmetlerinin yarattığı karbon emisyonlarına ilişkin bilgileri paylaşması gerektiği belirtiliyor.

  • Biyolojinin büyük gizemini yapay zeka çözdü

    Biyolojinin büyük gizemini yapay zeka çözdü

    Proteinlerin üç boyutlu bir şekilde nasıl katlandığını hesaplayabilmek yarım yüzyıldır bilim insanlarının hedeflerinden biriydi.

    Bilimsel bir yarışma düzenleyen organizatörler, Londra merkezli yapay zeka laboratuvarı DeepMind’ın bu gizemi büyük oranda çözdüğünü duyurdu.

    Proteinlerin şekillerini anlamak, hastalıkları tedavi eden ilaçlar üretmek için kritik öneme sahip.

    DeepMind’ın bu buluşunun çok sayıda hastalığa dair araştırmayı hızlandırması bekleniyor. Bunlara Covid-19 da dahil.

    Yapay zeka programının pahalı ve uzun zaman alan laboratuvar yöntemleriyle kıyaslanabilecek bir başarıyla proteinlerin şekillerini ortaya koyabileceği belirtiliyor.

    Yarışmanın panelinde yer alan California Üniversitesi’nden Dr. Andriy Kryshtafovych, bu gelişmenin “dikkate değer” olduğunu söylüyor:

    “Proteinlerin şekillerini bu kadar hızlı ve isabetli bir şekilde belirleyebilmek bilimde bir devrim yaratma potansiyeline sahip.”

    Bütün canlılarda bulunan proteinler yaşam için gerekli olan kimyasal süreçlerde temel bir rol oynar.

    Aminoasit zincirlerinden oluşan proteinler sonsuz sayıda farklı türde katlanarak değişik şekiller alabilir.

    Bu şekiller, proteinlerin işlevlerini nasıl yerine getireceği konusunda belirleyicidir.

    Pek çok hastalık proteinlerin kimyasal reaksiyonlardaki katalizör rolleri (enzimler), hastalıklarla mücadeledeki rolleri (antikorlar) veya kimyasal bilgi iletimindeki rolleri (insülin gibi hormonlar) ile ilişkilidir.

    Yarışmanın paneline başkanlık eden Maryland Üniversitesi’nden Dr. John Moult “Bu hayati moleküllerin şekillerindeki en ufak değişiklik bile sağlığımızda felaket etkilere yol açabilir” diyor ve ekliyor:

    “Bu yüzden bir hastalığı anlamak ve tedavi yöntemi bulmak için en etkili yollardan biri, bu sürece dahil olan proteinleri anlamaktır.

    “İnsanlarda on binlerce protein vardır. Diğer türlerde ise milyonlarca. Bunlara virüsler ve bakteriler de dahil.

    “Fakat bu proteinlerden yalnızca birinin şeklini anlayabilmek pahalı ekipmanlarla yıllarca süren çalışmalar gerektiriyordu.”

    1972’de Christian Anfinsen aminoasitlerin dizilimini bildikten sonra proteinlerin şekillerinin hesaplanabileceğini gösteren çalışmasıyla Nobel Ödülü kazandı.

    Bunu başarabilmek için her yıl 20’den fazla ülkeden bilim insanlarından oluşan ekipler, aminoasit dizilimleri bilinen yaklaşık 100 proteinin şekillerini bilgisayar programlarıyla hesaplamaya çalışıyor.

    Aynı anda biyologlar laboratuvarlarda x-ray kristalografi ve NMR spektroskopi gibi geleneksel yöntemlerle proteindeki her atomun konumlarını ortaya çıkarıyor.

    Sonrasında Protein Yapısı Tahmini Tekniklerinin Eleştirel Değerlendirilmesi Üzerine Topluluk Genelinde Deney adlı ekipten bilim insanları tahminler ile gerçekleri karşılaştırıyor.

    Deney ekibi tahminlerin doğruluğuna göre 0-100 arasında notlar veriyor. DeepMind’ın AlphaFold adlı programıyla ulaştığı 90 skoru, laboratuvarda kullanılan tekniklere denk olarak görülüyor.

    AlphaFold programı makine öğrenmesi denilen bir süreçle, Kamusal Protein Veri Tabanı’nda bulunan proteinleri ve şekillerini inceledi.

    Yapay zeka, oradan edindiği bilgilerle yola çıkarak yeni proteinlerin şekillerini yüzde 90 oranında doğrulukla hesaplamayı başardı.

    Proteinlerin yapısını bu şekilde hesaplayabilmek kanser, demans, bulaşıcı hastalıklar gibi hastalıkları anlamak ve bunlara yönelik ilaç geliştirmek için kritik öneme sahip.

    Bunun örneklerinden biri SARS-Cov-2. Bilim insanları Covid-19 hastalığına yol açan bu virüsün insan hücreleriyle etkileşime girmesini sağlayan taç şeklindeki proteinleri inceliyor.

    Deney ekibinin eski katılımcısı ve denetleyicisi olan University College London’dan Prof. Andrew Martin “Proteinin nasıl katlandığı, fonksiyonu açısından belirleyici” diyor ve ekliyor:

    “Bunu bilmek sağlık için de hastalık için de önemli. Yalnızca enfeksiyonları değil, kalıtımsal bazı hastalıkları da çözebiliriz.”

    İngiltere’deki Avrupa Biyoenformatik Enstitüsü’nden Prof. Dam Janet Thornton bunu öğrenmenin evrimi anlamayı da kolaylaştıracağını söylüyor.

    Diğer bilim insanları yapay zekanın ürettiği verileri detaylıca inceleyecek ve testlere tabi tutacak.

    Bu konu etrafında hâlâ bilinmeyen başka şeyler de var. Birden fazla proteinin nasıl bir araya geldiği, proteinlerin DNA ve RNA gibi moleküllerle nasıl etkileştiği gibi konular bunlar arasında.

    Dr. Kryshtafovych, “Tekil proteinler için problemin büyük bir kısmı çözüldüğüne göre kompleks proteinlerin şekillerini tespit etmeye giden yol da açıldı. Bunlar yaşamın makineleri” diyor.

  • 55 milyon yıllık yanardağın iç yapısı çam ağacı gibi

    55 milyon yıllık yanardağın iç yapısı çam ağacı gibi

    Bir yanardağı dikey bir şekilde ortadan ikiye kesmek mümkün olsa içi nasıl görünürdü?

    Birçok yanardağın ortasında büyük bir magma odacığı olduğu ve ince bir kanal ile bunun tepedeki yüzeye bağlandığı düşünülür. Bu yapı ‘balon ve kamış’ modeli olarak bilinir.

    Ancak Guardian gazetesinde yer alan habere göre, Shetland – Faroe Havzası’nda gömülü sönmüş Erlend Yanardağı incelendiğinde daha farklı bir yapıyla karşılaşıldı.

    Erlend Yanardağı en son 55 milyon yıl önce patlamıştı. Bugün ise Norveç Denizi’nin dibinde en az bir kilometre kalınlığında bir tortu altında gömülü duruyor.

    İskoçya’daki Aberdeen Üniversitesi’nden Faye Walker ve ekibi, petrol aramak üzere açılan kuyulardan elde edilen üç boyutlu sismik görüntüleme ve diğer verileri bir araya getirerek fosilleşmiş yanardağın iç yapısına ışık tuttu.

    Geology dergisinde yayımlanan görüntüler, yanardağ içindeki “çam ağacı” türü bağlantılara işaret ediyor.

    Magma içeren bölümün büyük bir odadan ziyade tıpkı çam ağacının dalları gibi birbiriyle bağlantılı bir şekilde ve uçlara doğru eğimli olduğu tespit edildi.

    Bu yapı, belirli bir anda yanardağdaki magmanın sadece küçük bir kısmının erimiş halde bulunduğu düşüncesiyle paralellik gösteriyor.

    Bu ise yanardağların patlamasını nelerin tetiklediğini anlamakta önemli görülüyor ve “ağacın dalları”na benzeyen yapısının kritik bir rol oynadığına işaret ediyor.

  • 1.7 milyon sahte web sitesinden birine girmiş olabilirsiniz

    1.7 milyon sahte web sitesinden birine girmiş olabilirsiniz

    Hackerlerin amaçlarına ulaşmak için denemedikleri yol kalmıyor. Bunların arasında ise gerçeklerine birebir benzeyen ve kullanıcıyı yanıltan sahte web siteleri başı çekiyor. Araştırmalar, bilinen çoğu markanın sahte web sitesinin defalarca oluştuğuna dikkat çekerken, bu yıl yalnızca 10 markadan oluşturulan 4 binden fazla sahte web sitesi bulundu. Kimlik avı ve sahte web sitelerindeki artışın tehditlerine dikkat çeken Komtera Teknoloji Kanal Satış Direktörü Gürsel Tursun, yükselen bu tehdidin şirket itibarına ve kullanıcı bilgilerinin güvenliğine ciddi zararlar verebileceğinin altını çiziyor.

    Günde 18 Binden Fazla Sahte Web Sitesi Oluşturuluyor

    İnternet ortamı, dolandırıcılık ve hırsızlıkla doluyor. Siber suçlular cezasız bir şekilde, markaları yanlış tanıtmakta ve açık bir şekilde kullanıcıları da aldatarak önemli verilerine ulaşıyor. Kimlik avının gerçekleştiği ya da dolandırıcılıkların cirit attığı internet ortamında ise 2020’de şu ana dek günde 18 binden fazla sahte web sitesi oluşturulmuş. İtibarlı şirketlerin ve markaların isimlerini, web sitelerini taklit eden hackerlerin çoğu zaman amaçlarına ulaştığına dikkat çeken Gürsel Tursun, özellikle e-posta yoluyla kişilerin bu tuzaklara çekildiğini belirtiyor.

    Bilinen 10 Markaya Ait 44 Bin Kimlik Avı ve Dolandırıcılık Web Sitesi Bulunuyor

    Araştırmalar Ocak ayından Eylül ayına kadar bilinen 10 markaya ait 44 bin sahte web sitesinin oluşturulduğunu raporluyor. Özellikle listenin başından inmeyen markalar arasında Microsoft, Apple ve PayPal yer alıyor. Bilinen birçok markanın taklitlerinin kullanıcılara çok gerçekçi geldiğini ve dolandırılmalarının mümkün olduğunu dile getiren Gürsel Tursun, şirketlerin bununla mücadele etmesi için her zaman tetikte olmasını ve keşfedilen sahte sitelere yaptırımlar yapması gerektiğini belirtiyor. Kullanıcıların da e-posta yoluyla gelen kimlik avı saldırılarına karşı sahte URL linklerine tıklamaması gerektiğini belirten Tursun, güvensiz ve alakasız duran mail içeriklerine temkinli yaklaşılmasını öneriyor.

  • Mortal Kombat 11 Ultimate incelemesi: Rambo sahalara geri döndü

    Mortal Kombat 11 Ultimate incelemesi: Rambo sahalara geri döndü

    Dövüş oyunları bildim bileli ilgimi çekmiştir. Atari zamanlarında Street Fighter serisinden gözümü ayırmazdım. Mortal Kombat serisi de oyuncular için yepyeni bir pencere açmış ve farklı dövüş teknikleriyle her karakteri oynamak ayrı bir zevk olmuştu.

    Yeni nesil güncellemesi ve bir sürü yeni özelliğin yanı sıra bütün eski içerikleri içerisinde toplayan Mortal Kombat 11 Ultimate sürümü, seride özel bir yere sahip. Yeni bir hikaye sunmayan oyunun aksine Mortal Kombat 11’de 8 saat süren bir hikaye modu bulunuyordu ki, serinin en uzun oyunu olarak da biliniyor. Aftermath de işin içine girdiğinde yalnızca hikaye modunun 15 saati aştığını söyleyebiliriz.

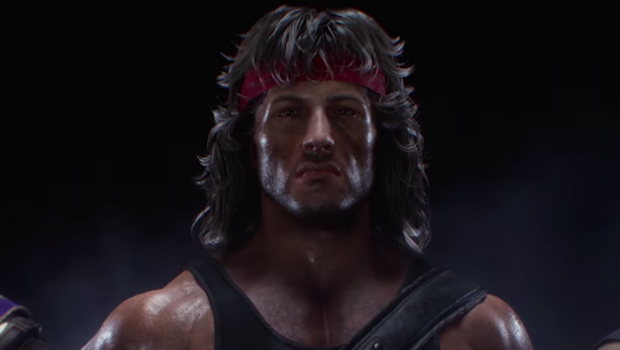
    Öncelikle yazının başında bahsettiğim gibi yeni oyunda ilgi çekici öğeler var. Bunlardan biri de ekranlardan tanıdığımız Rambo. Rambo ile oynamak gerçekten de keyifli ve farklı bir deneyim sunuyor. Rambo’nun yanı sıra Spawn, Robocop, Joker ve Terminator gibi konuk karakterlerin de olduğu 34 dövüşçü rakipleri dövmek için için göreve hazırız. Mileena ve Rain’i de unutmayalım.

    Rambo’yu bizzat Sylvester Stallone seslendiriyor. Rambo’nun filmlerde yaptığı gibi tuzaklar kurabiliyor, çeşitli silahlar kullanabiliyoruz. En güzeli de Rambo ile Terminatör, Robocop gibi efsanelerle dövüşmek.

    Mortal Kombat 11 Ultimate oyununa eklenen yeni bir oyun modu yok. Tower of Time, Krypt ve Klassic Towers gibi oyun modlarıyla zaman geçiriyoruz. Zaten bu modlar bile tek başlarına sizi saatlerce ekran başına ‘hapsedebilir’. Ayrıca bu modları deneyimlerken topladıklarınızda karakterlerinizi özelleştirebilme şansınız da bulunuyor. Yani karakterlerin görünümü için de saatlerce oynayasınız gelebilir.

    Mortal Kombat 11 Ultimate, hikaye modu sunmuyor ve 3 yeni karakter getiriyor. Ancak yenilikler bununla sınırlı değil. Eğer PS4 veya Xbox One konsollarından birini kullanıyorsanız yeni karakterlerin yanı sıra cross-play desteğine sahip oluyorsunuz. Seçeneklerden açabileceğiniz cross-play sayesinde PS4, PS5, Xbox One, Xbox Series X ve Series S konsollarında oynayan oyuncular ile karşılıklı oynama imkanına sahip oluyorsunuz.

    PS5 ve Xbox Series X geçtiğimiz günlerde satışa çıktı. Oyunu bu iki konsoldan biriyle deneyimlediğinizde yükleme ekranının neredeyse hiç görünmediğini söylemeliyiz. PS4’te bu süre ortalama 10 saniyeye kadar çıkıyor. Ancak grafik tarafında yeni konsollara özel kayda değer bir geliştirme yok. Ancak yeni konsollarda bulunan dinamik 4K çözünürlük sayesinde hikaye modundaki ara sahneleri 4K izleme şansınız var.

    PS5 ile ilgili bir diğer önemli nokta ise DualSense oyun kolundaki haptic feedback özelliğinin oyuna dahil olması. Bu sayede rakibe hasar verdiğinizde ya da darbe yediğinizde o yönden titreşimi hissediyorsunuz.

    SONUÇ

    Mortal Kombat 11 Ultimate, aslında bir ek paket olarak da görülebilir ve yeni bir oyun olmadığı söylenebilir. Ancak oyunla gelen tüm bu yenilikleri deneyimlemek isteyenlerin de göz ardı etmemesi gereken bir oyun olmuş.

  • YouTuber’lar için vergi incelemesi: Süreç nasıl işliyor?

    YouTuber’lar için vergi incelemesi: Süreç nasıl işliyor?

    Şirket kurmadan dijital platformlarda ürettikleri içeriklerle gelir elde eden bazı sosyal medya fenomenleri kesilen vergi cezalarıyla yeniden gündeme gelirken, elde edilen her gelirin reklam geliri olarak ticari sınıfa girmesiyle ortaya çıkan vergi yükümlülüğü birçok YouTuber ve sosyal medya fenomenini şahıs şirketi kurmaya yöneltti.  İlgili kanunu takiben haziran ayından bu yana 6 ayda kurulan YouTuber şahıs şirketinde yüzde 100 oranında artış yaşandığını söyleyen girişimci Okan Şafak, “YouTuberlar’ın gelirlerinin bir alt limiti bulunmuyor. Bu yüzden şirket kurulumu yapmak zorundalar” dedi.

    “ŞİRKET KURMADAN ÖNCE ELDE EDİLEN GELİRLERE DE DİKKAT EDİLMELİ”

    İçinden geçtiğimiz pandemi sürecinde evde kaldıkça sosyal medya ve paylaşım sitelerinde daha fazla vakit geçirildiğini ve bu nedenle sosyal medya için daha fazla içerik üretildiğini belirten Şafak, üretilen bu içeriklerin aynı zamanda gelir anlamına geldiğinin de altını çizdi. Şafak, “Her gelir sahibi vatandaş gibi YouTuber’lar da gelirlerini faturalandırmalı ve bunun için de şirket kurmalıdır. Eğer 29 yaş altındaysanız genç girişimci teşvikinden faydalanabilir ve 3 yıl boyunca Gelir Vergisi’nden muaf olabilirsiniz” dedi.

    ŞİRKET SAHİBİNİN TAKİPSİZLİĞİ VERGİ CEZASINA YOL AÇIYOR

    YouTuberlar, elde ettikleri gelirleri beyan etmemeleri durumunda, ticari usulsüzlükten muafiyet hakkını kaybederek yüksek vergi borçlarına maruz kalıyor. Şafak, “Bu süreçte yaşanan en büyük sorun vergi kanunu hakkında yetersiz ve yanlış bilgiye sahip olunmasından kaynaklanıyor. Mükellef olarak bu süreçte YouTuber’lara şahıs şirketini kurduktan sonra vergiye konu olan tüm belgelerin ve finansal işlemlerin takibi süreçlerinde yardımcı oluyoruz. Sadece YouTuber’lar değil platformumuz aracılığıyla şahıs şirketi kuranlar vergi süreçlerini düzenli olarak takip edebiliyor ve kanunlarda yaşanılan değişiklikler hakkında bilgi sahibi olabiliyorlar. Evden çıkmadan, notere gitmeden, online olarak 10 dakika gibi kısa bir sürede şirket sahibi olunabiliyor. Pandemi sebebiyle evde kaldığımız günlerde platformumuza olan ilgiden memnunuz. Mükellef verilerine göre kasım ayında onlinedan şirket kurma sayısı yaz aylarına göre iki katına çıkarken, aylık olarak şirket kurma sayısı da yüzde 30 artış gösterdi” şeklinde konuştu.

  • Dünyanın en büyük radyo teleskobu çöktü

    Dünyanın en büyük radyo teleskobu çöktü

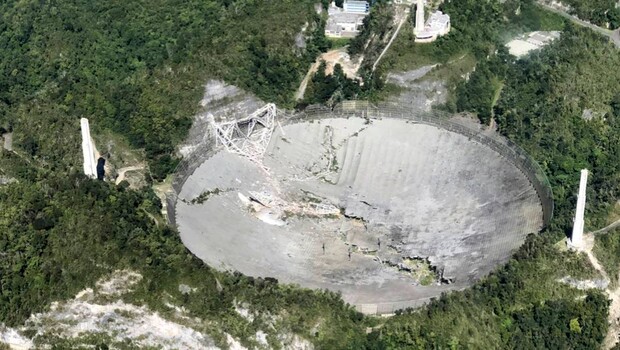
    Porto Riko’nun Arecibo kentinde bulunan ve yakın zamana kadar dünyanın en büyük radyo teleskobu olarak bilinen Arecibo teleskobu çöktü. Teleskop, yakın ve uzak uzayın incelenmesinde, Dünya’ya yaklaşan cisimlerin takibinde kullanılıyordu. Çöken teleskop, daha önce hasar nedeniyle hizmet dışı bırakılmıştı. 300 metrelik çanak ise James Bond’un Goldeneye adlı filminde yer almıştı.

    GÜMBÜRTÜYE BENZER BİR SES GELDİ

    Gözlem evinde 26 yıldır görev yapan Jonathan Friedman, Gümbürtüye benzer bir ses geldi. Ne olduğunu tam olarak biliyordum” dedi. Sesin ardından yüksek bir yere çıktığını ifade eden Friedman, çanağın bulunduğu yerde bir toz bulutunun oluştuğunu ifade etti.

  • iPhone’ları yavaşlatan Apple’a büyük şok

    iPhone’ları yavaşlatan Apple’a büyük şok

    Apple, Mart’ta ABD’de açılan bir davada davacılarla uzlaşmaya gitmiş ve 500 milyon dolar ödemeyi kabul etmişti. Şirket geçen ay da benzer bir davada 113 milyon dolar tazminat ödemişti.

    Euroconsumers adlı tüketici derneği, dünkü açıklamasında Belçika ve İspanya’daki dava başvurularının ardından birkaç hafta içinde İtalya ve Portekiz’de de dava açılacağını duyurdu.

    Dernek 2014-2020 yılları arasında satılan toplam üç milyon adet iPhone 6, 6 Plus, 6 S ve 6 S Plus’un her biri için 60’ar euro ödeme yapılmasını istiyor.

    İngiltere’de yayımlanan Financial Times gazetesine göre Euroconsumers yöneticilerinden Els Bruggeman, “ABD’deki tüketicilere gösterilen saygıyı Avrupa’daki tüketiciler de görmek istiyor” dedi.

    Bruggeman, “Apple telefonları yavaşlatacağını bilmesine rağmen bataryayla ilgili sorunları perdelemek için yazılım güncellemeleri yaptı” diye konuştu.

    Apple 2017’de eski iPhone’ların bataryalarının aniden bitmesini engellemek için yapılan güncellemelerin cihazları yavaşlattığını kabul etmişti.

    Apple’dan yeni davalarla ilgili olarak yapılan açıklamada ise “Müşterilerimizi yeni modellere teşvik için asla herhangi bir Apple ürününün ömrünü kısaltmayız ya da kullanıcı deneyimini zayıflatmayız” denildi.

    Belçika’daki davacıları temsil eden avukatlardan Bart Volders, Avrupa’da ABD’dekine benzer tüm kıtayı kapsayan bir toplu dava sistemi olmadığını, fakat ayrı davaların “kartopu etkisi” yapabileceğini söyledi.

  • Devletlerin güncel siber güvenlik stratejileri

    Devletlerin güncel siber güvenlik stratejileri

    Söz konusu fikri devrimle birlikte, 1990’lardan itibaren devletler siber uzayın sağladığı imkânları askerî kapasitelerini geliştirmede yeni bir fırsat olarak okumaya başladılar. Bu doğrultuda uluslararası sistemde küresel ve bölgesel güç konumunda olan birçok devlet, hatta uluslararası örgüt, kendi siber savunma ve saldırı yeteneklerini artırmak amacıyla siber güvenlik stratejileri ortaya koymaya başladılar ve bu süreçleri sürdürmek amacıyla da kurumsal yapılar tesis ettiler. Bu çerçevede ABD, Rusya, Çin, İran, İsrail ve İngiltere’nin etkili siber güvenlik kapasitelerine sahip oldukları iddia edilebilir.

    ABD’nin siber güvenlik stratejileri

    Soğuk Savaş’ın sona ermesinin ardından, 1990 itibarıyla ABD, internetin sivilleşmesine ve ticarileşmesine ve küresel düzeyde yaygınlaşmasına, kendi hegemonyasının devamı anlamında özel önem vermiştir. Bu kapsamda ABD siber güvenlik stratejisini 2000’li yılların başına kadar bu amaç doğrultusunda geliştirmiştir. 2000 yılından sonraki dönemde ise siber uzayın sağladığı imkanları askerî kapasitesini geliştirmede bir fırsat olarak gören Rusya’nın da bu doğrultudaki planlarından dolayı, ayrıca gelişen siber espiyonaj kapasitesi kapsamında Çin kaynaklı tehditlerin artmasına istinaden, ABD de siber güvenlik stratejisinde askerî ve istihbarî hedeflerinin genişletilmesine yönelik bir eğilim içinde olmuştur.

    Bu noktada ABD’nin siber güvenlik stratejisini belirleyen temel belgelerin, sadece ilgili ABD kurumları tarafından yayımlanmış olan strateji dokümanları ile askerî ve güvenlik doktrinlerinden ibaret olmadığı da ifade edilmelidir. Zira federal sisteminin bir sonucu olarak, ABD’nin siber güvenlik stratejisinin şekillenmesinde ABD başkanlık direktifleri, ilgili kurumların kendi güvenlik alanlarına yönelik olarak ortaya koydukları stratejiler ve eyalet bazında yapılan siber stratejik planlamalar da ciddi öneme sahiptir. Bu kapsamda ilgili belgeler incelendiğinde, ABD’nin siber güvenlik stratejisi kapsamında temel olarak aşağıda özetle listelenen hedeflere odaklandığı ifade edilebilir.

    1. Kritik altyapıların korunması için ABD kamu ve özel sektörünün birlikte hareket etmesi,

    2. Siber uzay alanından gelebilecek saldırılara karşı kamu ve özel sektörün birlikte hareket etmesinin yanı sıra bu ortak hareket kabiliyetinin geliştirilmesi konusunda taktik ve planların ortaya konulması, özel sektörün siber uzay alanındaki görevlerini yerine getirme konusunda teşvik edilerek desteklenmesi ve tüm bu amaçlar kapsamında federal bir sistemin geliştirilmesi,

    3. ABD iş ve işveren kesimi ile tüm toplumun siber saldırılar karşısındaki farkındalığının artırılması, bu konudaki eğitim ve oryantasyon faaliyetlerine federal düzeyde önem verilmesi,

    4. Rusya’nın artan siber gücünün ve siber meydan okumalarının ABD’nin güvenliği için ciddi tehdit oluşturması nedeniyle, bu tehditlerin ortadan kaldırılması doğrultusunda planlar geliştirilmesi,

    5. Çin’in özellikle siber casusluk faaliyetleri alanında ABD için tehdit oluşturması nedeniyle, ABD’nin teknolojik yeniliklerini ve özel sektörünün ticari çıkarlarını korumak için gerekli tedbirleri alması,

    6. Tarım ve gıda sektörlerindeki, içme suyu ve kamu sağlığı ve acil müdahale sistemlerindeki, sosyal güvenlik, bilgi ve telekomünikasyon altyapılarındaki, enerji, ulaşım, bankacılık ve finans ve kimya sektörlerindeki, posta ve gemicilik sistemlerindeki tüm resmi bilgisayar, yazılım ve ağ teknolojilerinin ulusal kritik altyapılar olarak tanımlanarak bu alanların siber saldırılara karşı korunması,

    7. Siber uzayın küresel düzeyde ortak kullanım alanları olduğu, bu alanların mal ve hizmetlerin, fikirlerin, girişimcilerin ve sermayenin serbest dolaşımının sağlanması için güvenli ve özgür olması gerektiği, bu kapsamda da ABD’nin söz konusu serbestlik imkânlarını sağlamak için her türlü tedbiri alması, bu kapsamda internetin parçalanmasına (fragmentation of internet) yönelik Rusya ve Çin kaynaklı teknik ve idari tedbirlerle küresel düzeyde mücadele edilmesi,

    8. ABD’nin müttefik ülkelerin istikrarını bozmayı hedefleyen siber saldırılara karşı, ilgili ülkelere tam destek vermesi.

    Rusya’nın siber güvenlik stratejileri

    Sovyetler Birliği’nin Soğuk Savaş döneminde ABD ile tecrübe ettiği askerî rekabetin bir sonucu olarak sahip olduğu teknoloji altyapısı ve nitelikli mühendis işgücü, Soğuk Savaş sonrası dönemde büyük ölçüde Rusya’ya aktarılmıştır. Rusya bu potansiyelden özellikle 2000’li yıllar sonrasında askerî gücünü geliştirme hedefiyle ciddi şekilde istifade etmiştir. Bu kapsamda Rusya’nın, günümüzde siber savunma ve saldırı kapasitesine yaptığı teknolojik yatırımlarla birlikte, istihbarat servisleri, bu servislerle bağlantılı olarak faaliyet gösteren siber kriminal suç örgütleri, silahlı kuvvetlerinin ağ teknolojileri temelli askerî imkânları, tüm bu faaliyetleri küresel ölçekte destekleyen uluslararası medya kuruluşları ve sosyal medya imkânlarından da istifade edebilen diğer enformasyon savaş enstrümanlarını birlikte kullanabilen küresel bir siber güç haline geldiği değerlendirilebilir.

    Ayrıca Rusya günümüzde siber espiyonaj, siber kontrespiyonaj, dezenformasyon, elektronik savaş, psikolojik savaş ve propaganda, siber saldırı gibi faaliyet ve planları kapsayan geniş bir enformasyon savaşı kabiliyetine sahip olma yolunda ciddi bir gayret içinde. Rusya böyle etkin bir siber güce ulaşarak, siber uzaydaki yeniliklerin sağladığı imkân ve fırsatları, dış politika hedeflerine ulaşmak amacıyla kullanmayı planlamakta. Bu çerçevede Rusya’nın dış politika alanında sorun yaşadığı Estonya’ya 2007 yılında, 2008 yılında Gürcistan’a ve Litvanya’ya, 2009 yılında Kırgızistan’a ve 2014 yıllında Ukrayna’ya yönelik DDoS atakları şeklinde siber saldırılar gerçekleştirdiği de iddia edilmekte.

    Vladimir Putin’in devlet başkanı olmasıyla birlikte Rusya askerî ve ekonomik kapasitesini artırarak yeniden küresel düzeyde etkin olmak amacıyla stratejiler geliştirmekte. Bu noktada Rusya’nın siber güvenlik stratejisinin ana hedeflerini anlamak için, Rusya’nın gayrı resmî savaş doktrini olarak kabul edilen ve kimi analistlerce “hibrit savaş” veya “bulanık savaş” (non-linear) gibi kavramlarla açıklanan Gerasimov doktrininden bahsetmek gerekecektir.

    Gerasimov doktriniyle ortaya konulan prensipler dahilinde Rusya, askerî niteliğe sahip olmayan yöntemleri, askerî kapasitesine dahil ederek, daha az konvansiyonel güçle, dolayısıyla da daha az insan kaybı ve maliyetle sıcak çatışma süreçlerini yönlendirmeyi ve yönetmeyi amaçlamıştır. Bu bağlamda, askerî bir müdahale öncesinde hedef bölge, ülke, topluluk ya da devlete yönelik siber saldırılarla avantaj sağlanması, hedefin yıpratılması, psikolojik savaş yöntemleriyle baskı altına alınması, moralinin bozulması, savunma direncinin kırılması, kritik altyapılarına zarar verilerek, ekonomisinin zarara uğratılması varılmak istenen hedefler arasındadır.

    Rusya’nın siber güvenlik stratejisi kapsamında son yıllarda ön plana çıkan diğer bir hedef ise internetin denetimi ve yönetimi alanında ABD’nin sahip olduğu küresel hegemonyanın kırılması. Bu amaç doğrultusunda Rusya kendi ulusal yazılım ve donanımlarını geliştirmekte, Rus gençliğinin yerli sosyal medya uygulamaları kullanmalarını teşvik etmekte, ulusal siber uzay alanını küresel siber uzaydan ayıracak şekilde internet denetimlerini artırmakta, kamusal alanda wi-fi kullanımını denetlemekte, VPN uygulamalarını sınırlandırmakta ve yerli anti-virüs programlarını geliştirmektedir. Tüm bu gelişmeler literatürde, internetin hükümet destekli olarak parçalanması (governmental fragmentation) kavramı altında analiz ediliyor. Rusya’nın söz konusu adımları ise ABD ve diğer Batılı ülkeler tarafından “internetin sansür edilmesi” olarak görüldüğünden şiddetle eleştiriliyor.

    Çin’in siber güvenlik stratejileri

    Çin geniş yüzölçümü, büyük nüfusu ve hızla geliştirdiği ekonomik ve askerî altyapısı sayesinde son yıllarda önemli bir küresel güç haline gelmiştir. Bu nedenle Çin yönetimlerinin gerek askerî ve siyasi gerek ekonomik ve teknolojik alanlarındaki düşünce, niyet ve planları diğer devletlerce yakından takip edilmektedir. Ayrıca dünya genelindeki 3,4 milyar internet kullanıcısının 721 milyonunun Çin’de olduğu düşünüldüğünde, küresel ölçekli siber güvenlik stratejilerinin belirlenmesi konusunda Çin’in önemi ve etkisi tartışılmaz.

    Öte yandan Çin’in söz konusu kullanıcı oranıyla uyumlu şekilde, dünyanın en geniş siber güvenlik uzman topluluğunu elinde bulundurduğu da hatırda tutulmalı ve böyle büyük bir internet topluluğunun denetim, kontrol ve yönetiminin etkili bir kurumsal altyapının ve stratejinin oluşturulmasına ihtiyaç duyduğu bilinmeli. Çin günümüzde ABD ve Rusya’yla birlikte siber uzay alanını domine etme yeteneğine sahip bir küresel siber güç konumuna ulaşmış durumda. Çin sahip olduğu siber kapasitesini, iç güvenliğinin ve istikrarının korunması doğrultusunda, öncelikle savunma ve ardından özellikle siber espiyonaj operasyonları dahilinde saldırı amacıyla dizayn etmeye çalışıyor. Bu kapsamda Çin’in siber güvenlik stratejisinin temelde ekonomik, politik ve askerî hedeflerinin olduğu iddia edilebilir.

    Söz konusu hedefler ise temel olarak aşağıda belirtildiği şekilde sıralanabilir:

    1. Ekonomik büyüme ve istikrarın sağlanabilmesi için önemli etkiye sahip yeni nesil teknolojilerin siber espiyonaj operasyonları kapsamında temin edilmesi,

    2. Çin Komünist Partisi’nin (ÇKP) ülke yönetimindeki etkinliğinin sürdürülmesi için internetin denetlenmesi ve böylelikle yerel muhalif hareketlerin, ayrılıkçı odakların ve olası toplumsal kalkışmaların kontrol edilmesi,

    3. Ağ teknolojileri merkezli hasım enformasyon savaşı planlarına karşı tedbirler geliştirilmesi, ülkenin iç işlerine müdahaleye yönelik faaliyetlere karşı konulması,

    4. Yabancı istihbarat servislerinin Çin aleyhine planladığı siber espiyonaj faaliyetlerine karşı etkili bir kontrespiyonaj yapısının tesis edilmesi,

    5. Siber uzay alanı kaynaklı yeni nesil teknolojilerin verdiği imkanlar dahilinde askerî kapasitenin desteklenmesi, aynı zamanda potansiyel hasım askerî güçlerin kritik altyapılarına karşı planların hazırlanması,

    6. Hedef bölge ve yönetimlere karşı ağ teknolojileri merkezli enformasyon savaşı stratejileri ve siber saldırı faaliyetlerinin organize edilebilmesi.

    Çin de Rusya gibi internetin denetimi ve yönetimi konusunda ABD’nin sahip olduğu küresel hegemonyanın kırılmasını istiyor. Bu amaç doğrultusunda, Rusya’ya benzer şekilde millî yazılım, donanım ve akıllı telefonlarını geliştirmekte, Çin gençliğinin ABD kökenli sosyal medya uygulamaları kullanmalarını denetlemekte, internet denetimlerini artırmakta, kamusal alanda wi-fi kullanımını ve VPN uygulamalarını yasaklamaktadır. Çin tüm bu gelişmeler ışığında, tıpkı Rusya gibi, ABD ve diğer Batılı ülkeler tarafından internetin sansür edilmesi başlığı altında şiddetle eleştirilmekte.

    İngiltere’nin siber güvenlik stratejileri

    İngiltere’nin güncel siber güvenlik politikasının temel hedeflerini “Ulusal Siber Güvenlik Stratejisi 2016-2021” başlıklı belgenin tetkiki kapsamında ortaya koyabiliriz. Söz konusu belgede siber uzay kaynaklı riskler, İngiltere’nin ekonomik çıkarları ve ulusal güvenliği için en büyük tehdit kaynağı olarak gösteriliyor. Bahse konu strateji belgesi, siber tehditlere karşı güvenli, dayanıklı ve kendine güvenen bir İngiltere yaratmak için yeni bir vizyon ortaya koyuyor. Söz konusu belgede, İngiltere’nin her zaman siber güvenlik faaliyetlerinin ön saflarında yer almaya gayret edeceği ve bu yeni stratejiyle siber güvenliğin sağlanmasına yönelik küresel çabalara da katkı sağlayan bir modelin geliştirilmesinin hedeflendiği de vurgulanıyor. Bu kapsamda İngiltere’nin Ulusal Siber Güvenlik Stratejisi 2016-2021 isimli belgede üç önemli hedefe yönelen bir eylemler dizisi ortaya koyduğu ifade edilebilir.

    1. Savunma: İngiliz hükümetleri, ulusal bilişim altyapısının savunmasını güçlendirmeyi ve İngiltere’nin kritik verilerini ve sistemlerini hedef alan siber tehditlere karşı korunmayı sağlamalıdır. Bu hedefin başarılması konusunda ise kamu ve özel sektör birlikte hareket etmelidir.

    2. Caydırıcılık: İngiltere siber tehditlere karşı mevcut aktif ve pasif mukavemet unsurlarını güçlendirmeli ve etkin bir caydırıcılık algısı oluşturmalıdır.

    3. Kalkınma: İngiliz hükümetleri siber tehditlere karşı İngiltere’nin siber kapasitesini geliştirmelidir. Bu kapsamda İngiltere’nin büyüyen siber güvenlik endüstrisinin kalkınmasına destek verilmelidir.

    Belirtildiği üzere, İngiliz siber güvenlik stratejisi ağırlıklı olarak ticarî çıkarların korunması hedefine odaklanmaktadır. Bu kapsamda finans kurumları, bankalar, sigorta şirketleri, telekomünikasyon şirketleri, turizm acenteleri siber tehditlere en çok maruz kalan sektörler olarak belirlenmiş ve bu sektörlerin kritik altyapılarının korunması amacına daha çok odaklanılmıştır. İngiltere’nin siber güvenlik stratejiyle ilgili olarak öne çıkan bir başka husus ise uluslararası işbirliğine yapılan vurgu. Bu noktada İngiltere başta NATO ve Avrupa Birliği (AB) olmak üzere, G-7 ve G-20 çatısı altında siber güvenliğin sağlanmasına yönelik tüm işbirliği süreçlerine katkı sağlamayı önemli bir hedef olarak görmektedir.

    İsrail’in siber güvenlik stratejileri

    Orta Doğu bölgesinin de içinde bulunduğu güvenlik şartları ve güvenlik algıları, 1950’lerden bu yana İsrail’i etkili savunma stratejileri geliştirmeye itmiştir. Bu kapsamda, 1953 yılında dönemin Başbakanı David Ben-Gurion tarafından kabul edilen savunma strateji belgesinde yer alan “Güvenlik Üçgeni” konseptinin İsrail’in güncel siber güvenlik stratejisin arka planında yer alan tarihi akıl olduğu ileri sürülebilir. Söz konusu stratejik akıldan hareketle, İsrail savunma sisteminde caydırıcılık tesis etmek istemekte, erken uyarı sistemlerine sahip olmayı hedeflemekte ve kesin operasyonel zafer hedefine odaklanmış bir silahlı kuvvetler oluşturmayı amaçlamaktadır. Bu noktada, etkili siber savunma ve saldırı kapasitesi geliştirmenin, İsrail’e söz konusu üç hedefe ulaşma noktasında büyük oranda katkı sağlayacağı ortadadır.

    Bu hedeflerle birlikte, özellikle 2010 yılı sonrasında Başbakan Binyamin Netanyahu’nun kişisel inisiyatifiyle, İsrail etkili siber savunma ve saldırı kapasitesini geliştirmek adına ciddi bir atılım içinde olmuştur. Söz konusu planlar dahilindeki ulusal güvenlik stratejileri kapsamında yönlendirilen kamu-özel sektör ortaklığı ve akademik çevrelerin işbirliğiyle birlikte, İsrail kısa sürede ABD, Rusya ve Çin’den sonra siber uzayda etkili bir güç haline gelmiştir. Dahası, İsrail söz konusu stratejik planlarıyla küresel siber güvenlik ekonomisinde örnek bir model olarak karşımıza çıkmıştır. Söz konusu kamu-özel sektör ortaklığı ve akademik çevrelerle işbirliği modeliyle kastedilen, İsrail’deki kamu otoritesinin, siber güvenlik alanında, özel sektörü ülkenin güvenliği ve ticari menfaatleri doğrultusunda somut ekonomik programlarla teşvik etmesi, bu teşvikle uyumlu bir şekilde İsrail’in çeşitli üniversitelerinin ve araştırma merkezlerinin siber güvenlik alanında Ar-Ge çalışmalarına ağırlık vererek bu alanda sürekli yeni ürünler ortaya koymasıdır.

    Bu kapsamda İsrail, Ekonomik Kalkınma ve İşbirliği Örgütü (OECD) verilerine göre, bilimsel Ar-Ge harcamalarına GSMH’sinin yüzde 4’ü civarında (10 milyar avro) bir pay ayırarak bu konuda dünyanın önde gelen devletlerinden biri konumuna ulaşmıştır. Dahası, İsrail’in bilgi, komünikasyon ve teknoloji sektörü hızla büyümektedir. 2014 yılında İsrail’in global siber güvenlik sektöründeki payı ise yüzde 8 büyüyerek 6 milyar Amerikan dolarına ulaşmıştır. Öte yandan 2016 yılı için, İsrail’de siber güvenlik endüstrisinde 350’den fazla irili ufaklı firmanın ticari faaliyet sürdürdüğü bilinmektedir. Bahse konu sayı 2017 yılında hızla aratarak 420 aktif firmaya ulaşmıştır. Söz konusu siber güvenlik firmalarının 26’sı 2017 yılı için dünyanın en aktif ve hızla büyüyen ilk 500 siber güvenlik şirketi arasında yer almaktaydı.

    Kidma Programı, İsrail Ulusal Siber Bürosu (INCB), Sanayi Bakanlığı ve İsrail Ticaret ve İşçi Birliği’nin desteğiyle 2013 yılında başlatılmıştır. Projenin amacı, İsrail’in siber güvenlik sektörünü kalkındırmak amacıyla bu sektöre yönelik Ar-Ge harcamalarına kamu desteği sağlamaktır. Kidma Programı İsrail’in kamu-özel sektör ve akademi çevreleri işbirliğine dayanan siber güvenlik ekonomi modelinde çok önemli bir rol oynamaktadır.

    Görüldüğü üzere, bahse konu tarihsel dinamikler, bu dinamiklerin ortaya çıkardığı kurumsal yapılar ve resmî belgeler ve bunların belirlediği istikamette gelişen kamu-özel sektör ve akademi çevreleri işbirliğine dayanan İsrail siber güvenlik modeli, küresel düzeyde ekonomik açıdan İsrail’i siber uzayı domine etme imkan ve kabiliyetine sahip bir siber güç haline getirmiş durumdadır.

    İran’ın siber güvenlik stratejileri

    İran’ın siber saldırı stratejisini geliştirmeye yönelik planları, 2010 yılında ABD ve İsrail tarafından planlandığı iddia edilen ve nükleer tesislerini hedef alan Stuxnet saldırısı sonrasında bir misilleme refleksiyle hız kazanmıştır. Ancak ilk etapta bir misilleme motivasyonuyla hızlanan İran’ın siber saldırı kapasitesini geliştirmeye yönelik gayretleri, ilerleyen dönemlerde alınan tedbirlerle, İran’ı siber uzayda etkili bir aktör haline getirme hedefine dönüşmüştür. Bu kapsamda İran güçlü bir siber saldırı kapasitesine sahip olmayı ulusal amaç edinmiştir. Söz konusu hedefin arka planında ise temelde, küresel güç olmayan İran’ın Orta Doğu’da ABD, Suudi Arabistan ve İsrail’e karşı verdiği güç mücadelesinde siber uzayın sağladığı asimetrik avantajlardan yararlanmak istemesi yatmaktadır.

    İran’ın siber saldırı kapasitesini artırmak istemesinin bir diğer nedeni ise Stuxnet saldırısı örneğinde olduğu gibi ABD, İsrail veya bir başka hasım devlet tarafından düzenlenecek olan siber saldırılara karşı caydırıcılık tesis etmek istemesidir. Ayrıca etkili bir siber saldırı kapasitesine sahip olmanın İran’a, gelecek dönemde gerçekleşme ihtimali olan herhangi bir konvansiyonel saldırıya karşı askerî caydırıcılık sağlayacağı da açıktır.

    İran’ın siber saldırı kapasitesinde ise siber politikalarının belirlenmesinde çatı organizasyon olan Siber Güvenlik Yüksek Konseyi, Devrim Muhafızları, İran İstihbarat Bakanlığı, Siber Komutanlık ile bu kurumlarla irtibatlı vekil (proxy) bir yapılanma olan İran Siber Ordusu’nun önemli rolü bulunuyor. İran siber uzayın anonim doğasının sağladığı avantajlardan maksimum düzeyde istifade ederek sadece kendi ülkesinde değil, ülkesi dışında da vekil yapılanmalar şeklinde organize olan gruplara destek vermekte. Bu itibarla İran devleti ile irtibatlı olduğu iddia edilen Hizbullah’ın, Yemen Siber Ordusu’nun ve Suriye Elektronik Ordusu’nun İran’ın siber saldırı kapasitesinde önemli etkinliği mevcut.

    Öte yandan İran’ın iç ve dış savunma öncelikleri temel olarak rejimin ve heterojen bir toplumsal yapıya sahip olan ülkenin bütünlüğünün ve siyasi bağımsızlığının korunması, İran toplumunun ve Ortadoğu’da Şii mirasının ve varlığının korunması ve geliştirilmesi, bölgesel güç rolünün sağlanması, bölgesel tehdit olarak algılanan devlet ve gruplara karşı avantaj sağlanması, bölgesel liderlik mücadelesinde etkinliğinin artırılması, ülkesinin bütünlüğünü ve siyasi bağımsızlığını hedef alan dış müdahalelerle mücadele etmek istenmesi şeklinde özetlenebilir. Bu kapsamda İran’ın siber saldırı hedeflerinin, İran’ın geleneksel iç ve dış savunma öncelikleriyle uyumlu bir şekilde belirlendiği görülüyor.

    Sonuç olarak, İran’ın siber kapasitesinin, savunma ve saldırı yönünden, 2010 yılından sonra yapılan plan ve yatırımlarla hızla gelişmeye başladığı ifade edilebilir. Ancak İran’a uygulanan ambargo ve ülkenin uluslararası sistemden izole edilmesi, İran’ın teknolojik olarak daha sofistike imkanlara sahip bir siber saldırı kapasitesi geliştirmesini engelliyor. Ayrıca siber kapasitesi dış yardımlara muhtaç vaziyette olan İran, etkinliğini daha profesyonel bir aşamaya çıkaramamaktadır.